
Eine E-Mail vom „Paketdienst“, eine angebliche Rechnung, eine dringende Bitte der Geschäftsführung – Phishing sieht heute oft täuschend echt aus. Ein einziger Klick genügt, und Angreifer haben Zugangsdaten, installieren Schadsoftware oder veranlassen eine Überweisung. Die gute Nachricht: Fast jede Phishing-Nachricht verrät sich durch typische Warnsignale. Dieser Ratgeber zeigt die sieben wichtigsten – so, dass Sie ihn direkt an Ihr Team weitergeben können.
Phishing ist der bequemste Weg in ein Firmennetzwerk: Statt Sicherheitslücken mühsam technisch auszunutzen, bringen Angreifer Mitarbeiter dazu, die Tür selbst zu öffnen. Wie verbreitet das ist, zeigt die Studie „Cybersecurity in Österreich 2026“ von KPMG (1.396 befragte Unternehmen, Februar/März 2026): 69 Prozent berichten von (Spear-)Phishing über Links, 57 Prozent von Betrugsversuchen im Namen der Geschäftsführung (CEO-/CFO-Fraud). Laut derselben Studie war jeder achte Cyberangriff erfolgreich.
Das Problem: Moderne Phishing-Mails sind fehlerfrei formuliert, tragen echte Logos und beziehen sich oft auf reale Vorgänge. Rechtschreibfehler als Erkennungsmerkmal reichen längst nicht mehr. Entscheidend ist, auf die folgenden Muster zu achten.
„Ihr Konto wird in 24 Stunden gesperrt“, „Zahlung heute noch erforderlich“, „Bitte sofort erledigen, ich bin gleich im Termin“ – Druck ist das häufigste Werkzeug. Wer sich gehetzt fühlt, prüft weniger genau.
Faustregel: Je dringender eine Nachricht klingt, desto mehr Zeit sollten Sie sich für die Prüfung nehmen. Seriöse Absender setzen keine Fristen von wenigen Stunden per E-Mail.
Der angezeigte Name lautet „Microsoft 365“ oder trägt den Namen Ihres Chefs – die tatsächliche Adresse dahinter ist aber eine andere. Typisch sind vertauschte oder zusätzliche Buchstaben (etwa „rn“ statt „m“), fremde Domains oder Freemail-Adressen für angeblich offizielle Anliegen.
So prüfen Sie: Klicken oder tippen Sie auf den Absendernamen, um die vollständige Adresse zu sehen. Passt die Domain nicht exakt zum Unternehmen, ist Vorsicht angesagt – auch wenn der Rest der Mail stimmig wirkt.
Der Button heißt „Rechnung ansehen“ oder „Passwort bestätigen“, führt aber auf eine fremde Seite, die dem Original zum Verwechseln ähnlich sieht. Dort eingegebene Zugangsdaten landen direkt bei den Angreifern.
So prüfen Sie: Fahren Sie am Computer mit der Maus über den Link, ohne zu klicken – die tatsächliche Zieladresse erscheint unten im Fenster. Am Smartphone halten Sie den Link gedrückt. Achten Sie auf die Domain direkt vor dem ersten einzelnen Schrägstrich: „login.microsoftonline.com“ ist echt, „microsoft-login.sicher-pruefen.com“ nicht. Im Zweifel die Seite nie über den Link, sondern selbst über die bekannte Adresse aufrufen.
Lassen Sie uns über Ihren Schutz vor Phishing sprechen.
Laut der KPMG-Studie ist Schadsoftware in E-Mail-Anhängen der häufigste Angriffsweg überhaupt: 78 Prozent der befragten Unternehmen waren damit konfrontiert. Getarnt wird sie als Rechnung, Lieferschein, Bewerbung oder Mahnung – gern als ZIP-Archiv, Office-Datei mit Makros oder Datei mit doppelter Endung wie „Rechnung.pdf.exe“.
Faustregel: Anhänge, die Sie nicht erwartet haben, öffnen Sie erst nach Rückfrage beim Absender – über einen bekannten Kontaktweg, nicht per Antwort auf die verdächtige Mail. Fordert ein Dokument dazu auf, „Inhalte zu aktivieren“ oder Makros zuzulassen, sofort abbrechen.
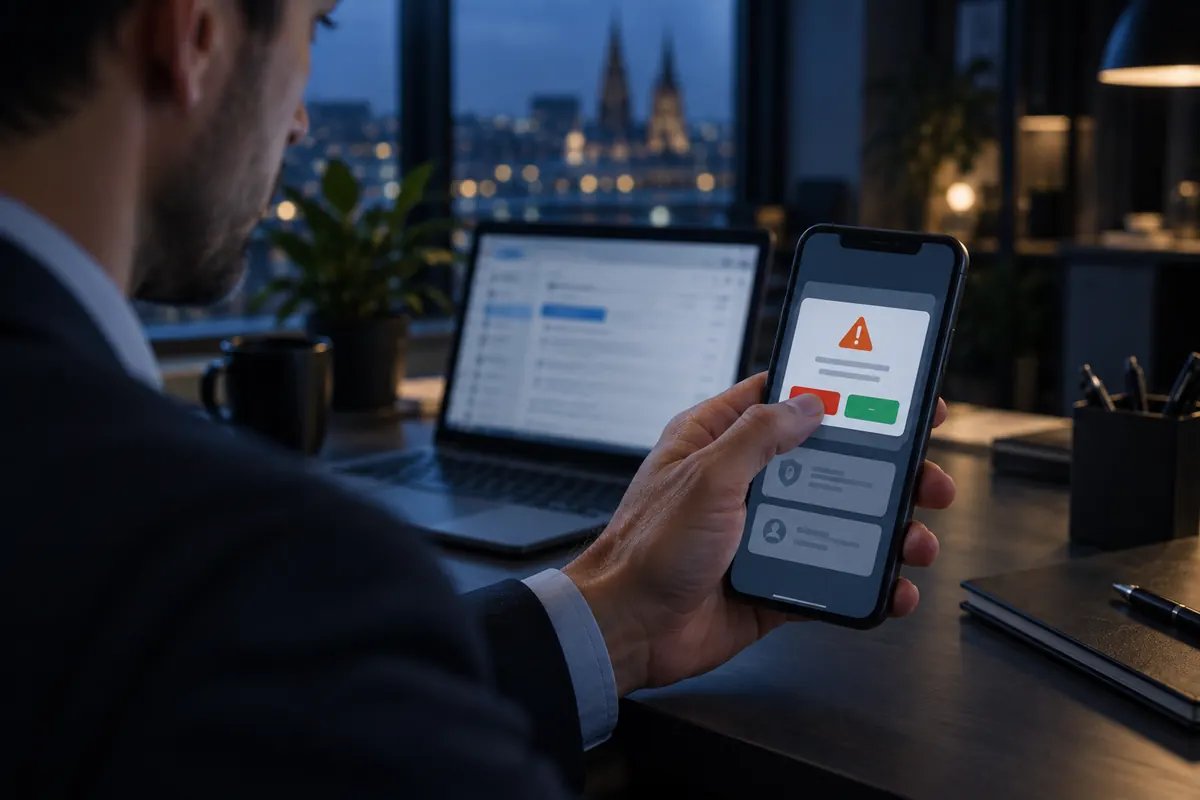
Keine seriöse Bank, kein Softwarehersteller und keine interne IT-Abteilung fragt per E-Mail nach Passwörtern, TAN-Codes oder Bestätigungscodes. Trotzdem ist genau das das Ziel der meisten Phishing-Kampagnen – zunehmend auch mit gefälschten Anmeldeseiten, die nach dem Passwort zusätzlich den Code aus der Authenticator-App abfragen.
Wichtig: Bestätigen Sie keine Anmeldeanfrage am Smartphone, die Sie nicht selbst ausgelöst haben. Tauchen plötzlich mehrere Push-Benachrichtigungen hintereinander auf, versucht vermutlich jemand mit Ihrem Passwort einzusteigen – dann sofort die IT informieren und das Passwort ändern.
Beim CEO-Fraud geben sich Angreifer als Geschäftsführung, Steuerberatung oder bekannter Lieferant aus. Die Masche: eine vertrauliche, eilige Zahlung, eine „neue Bankverbindung“ oder der Kauf von Gutscheinkarten. Oft wurden vorher echte Mails mitgelesen, damit Ton und Anlass stimmen. Immer häufiger kommt die Anweisung auch per Anruf oder Sprachnachricht – Stimmen lassen sich mit KI inzwischen überzeugend nachahmen.
Die wirksamste Gegenmaßnahme ist organisatorisch: Legen Sie fest, dass Zahlungen und geänderte Bankdaten immer über einen zweiten, bekannten Kanal bestätigt werden – etwa durch einen Rückruf unter der gespeicherten Nummer. Wer diese Regel kennt, muss im Ernstfall nicht lange überlegen.
Phishing kommt längst über alle Kanäle: als SMS mit Paket- oder Zustellhinweis („Smishing“), als Anruf eines angeblichen Microsoft- oder Bankmitarbeiters („Vishing“) oder als QR-Code in einer E-Mail oder auf einem Aushang („Quishing“). QR-Codes sind besonders tückisch, weil sich das Ziel vor dem Scannen nicht prüfen lässt und das Smartphone oft schlechter geschützt ist als der Arbeitsplatzrechner.
Faustregel: Die gleichen Prüffragen gelten für jeden Kanal – Wer will etwas von mir? Warum so dringend? Kann ich das über einen bekannten Weg selbst überprüfen?
Fehler passieren, auch aufmerksamen Mitarbeitern. Entscheidend ist, dass schnell und ohne Angst vor Schuldzuweisungen gemeldet wird. Diese Schritte sollten alle kennen:
Führt ein Phishing-Klick zu verschlüsselten Daten, sind die ersten Stunden entscheidend – was dann zu tun ist, beschreibt unser Ratgeber Ransomware-Schutz für Unternehmen.
Mitarbeiter sind wichtig, aber sie sollten nicht die einzige Verteidigungslinie sein. Drei Bausteine fangen einen Großteil der Angriffe ab, bevor sie überhaupt jemanden erreichen:
Einfach ist auch ein klarer Meldeweg: eine feste Adresse oder ein „Phishing melden“-Button im Mailprogramm, über den verdächtige Nachrichten mit einem Klick an die IT gehen.
Professionell & persönlich

Ob Server-Lösung für Kleinunternehmen oder komplexe Netzwerkinfrastruktur. Wir liefern die passende Technik.

Wir bieten professionelle WLAN-Lösungen, Videoüberwachung sowie Telefonanlagen für kleine Firmen.

Mit Office 365 für Unternehmen und sicheren Cloud-Diensten ermöglichen wir ortsunabhängiges Arbeiten uvm.

Wir betreuen Ihre IT jeden Tag, machen Updates, beheben Fehler und sorgen dafür, dass alles läuft. Rund um die Uhr.
Phishing lässt sich nicht vollständig verhindern – aber stark eindämmen. Wer die sieben Warnsignale kennt, Zahlungen über einen zweiten Kanal bestätigt und verdächtige Nachrichten sofort meldet, nimmt Angreifern den leichtesten Weg ins Unternehmen. Technik wie E-Mail-Filter und Multi-Faktor-Authentifizierung sorgt dafür, dass ein einzelner Fehlklick nicht gleich zum Schaden wird.
Passende Leistung von A.S.E. IT: Wir richten E-Mail-Schutz und Multi-Faktor-Authentifizierung ein, sensibilisieren Ihr Team und sind der feste Ansprechpartner, wenn doch einmal jemand geklickt hat. → Sicherheit & Schutz ansehen · Kostenlose Erstberatung anfragen
Antworten auf Ihre Fragen zu Phishing
An einer Kombination aus Zeitdruck, einem Absender, dessen Adresse nicht exakt zum angeblichen Unternehmen passt, und der Aufforderung, auf einen Link zu klicken, einen Anhang zu öffnen oder Daten einzugeben. Ein kurzer Blick auf die tatsächliche Absenderadresse und das Linkziel entlarvt die meisten Fälschungen.
Sofort die IT informieren, das Gerät nicht ausschalten und – falls Zugangsdaten eingegeben wurden – das Passwort über die offizielle Seite ändern. Bei Verdacht auf Schadsoftware das Gerät vom Netzwerk trennen. Wurde eine Zahlung ausgelöst, umgehend die Bank kontaktieren.
Sie schützt sehr wirksam davor, dass ein gestohlenes Passwort allein für den Zugang reicht. Vollständig sicher ist sie nicht: Manche Angriffe fragen auch den zweiten Faktor ab. Deshalb nie eine Anmeldung bestätigen, die Sie nicht selbst ausgelöst haben.
Besser regelmäßig und kurz als selten und lang. Bewährt haben sich kurze Auffrischungen mehrmals im Jahr mit aktuellen Beispielen sowie ein klarer, einfacher Meldeweg für verdächtige Nachrichten.
