
Ein Klick, eine Nacht – und am nächsten Morgen läuft nichts mehr. Ransomware verschlüsselt Dateien, Server und mit etwas Pech auch die Sicherungen, und die Täter verlangen Geld für die Freigabe. Für kleine und mittlere Unternehmen ist das längst kein abstraktes Szenario mehr, sondern einer der häufigsten Gründe für tagelangen Stillstand. Die gute Nachricht: Wirksamer Ransomware-Schutz ist kein Millionenprojekt. Es sind wenige, konsequent umgesetzte Maßnahmen, die den Großteil der Angriffe ins Leere laufen lassen. Dieser Beitrag zeigt die sieben wichtigsten – nach Wirkung sortiert.
Das Bundeskriminalamt zählte im Cybercrime-Report 2024 insgesamt 62.328 angezeigte Fälle – ein Rückgang von 5,4 Prozent gegenüber dem Rekordjahr 2023. Die Entspannung war nur von kurzer Dauer: Für 2025 meldet das Bundeskriminalamt bereits wieder 63.459 Anzeigen. Ransomware wurde 2024 in 109 Fällen angezeigt, über ein Drittel davon traf Unternehmen – dazu kommt eine erhebliche Dunkelziffer, weil längst nicht jeder Angriff angezeigt wird. Moderne Ransomware-Gruppen verschlüsseln außerdem nicht nur, sondern stehlen vorher Daten und drohen mit deren Veröffentlichung („Double Extortion“). Verschlüsselung allein ist also nicht mehr das ganze Problem; Datendiebstahl gehört heute zum Geschäftsmodell dazu.
Wie die Angreifer hineinkommen, zeigt die KPMG-Studie „Cybersecurity in Österreich 2026“, für die im Februar und März 2026 rund 1.400 heimische Unternehmen befragt wurden: Die häufigsten Angriffsarten sind Malware über E-Mail-Anhänge (78 Prozent) und (Spear-)Phishing (69 Prozent). Jeder achte Angriff überwand dabei die vorhandenen Schutzmaßnahmen. Genau diese beiden Wege sind auch die typischen Einfallstore für Ransomware.
Der verbreitetste Irrtum lautet: „Wir sind zu klein, um interessant zu sein.“ Der Großteil der Angriffe ist automatisiert. Gescannt wird, was erreichbar ist – nicht, wer bekannt ist. Kleine Unternehmen sind sogar attraktiv, weil bei ihnen weniger Schutzmaßnahmen im Weg stehen.
Das Backup ist die einzige Maßnahme, die auch dann noch trägt, wenn alles andere versagt hat. Entscheidend ist das Wie: Moderne Ransomware sucht gezielt nach erreichbaren Sicherungen und verschlüsselt sie gleich mit. Die 3-2-1-Regel schafft Abstand – drei Kopien der Daten, auf zwei verschiedenen Medien, davon eine außer Haus und vom Netz getrennt oder unveränderbar gespeichert (Stichwort „immutable Backup“).
Ebenso wichtig: Ein Backup, das nie zurückgespielt wurde, ist kein Backup, sondern eine Hoffnung. Planen Sie mindestens quartalsweise einen dokumentierten Restore-Test – und messen Sie dabei, wie lange die Wiederherstellung tatsächlich dauert. Professionelle Server- & Backup-Lösungen automatisieren Sicherung und Prüfung im Hintergrund.
Ein erheblicher Teil aller Angriffe nutzt Sicherheitslücken, für die längst ein Update bereitsteht. Betroffen sind nicht nur Windows-Arbeitsplätze, sondern vor allem Server, Firewalls, VPN-Gateways, Browser und Office-Pakete. Im Alltag scheitert das manuelle Einspielen zuverlässig an anderen Prioritäten – deshalb gehört Patchmanagement zentralisiert und automatisiert, inklusive Reporting darüber, was tatsächlich aktuell ist. Wie das im laufenden Betrieb organisiert wird, beschreibt der Beitrag Serverwartung für Unternehmen.
Der zweite große Einstiegsweg sind gestohlene Zugangsdaten. Wer sich mit gültigem Passwort anmeldet, löst keinen Alarm aus. Zwei-Faktor-Authentifizierung sollte deshalb überall dort Pflicht sein, wo von außen zugegriffen wird: VPN, Microsoft 365, Webmail, Remote-Desktop und ausnahmslos alle Administrator-Konten. Direkt aus dem Internet erreichbare RDP-Ports sind ein Klassiker unter den Ransomware-Einfallstoren – sie gehören geschlossen, nicht abgesichert.
Lassen Sie uns über Ihren
Ransomware-Schutz sprechen.
Klassische Virenscanner erkennen, was sie schon kennen. Ransomware wird für jedes Opfer neu verpackt und ist damit oft „unbekannt“. Moderne Endpoint-Detection-Lösungen schlagen stattdessen bei verdächtigem Verhalten an: massenhafte Verschlüsselung von Dateien, das Löschen von Schattenkopien, ungewöhnliche Zugriffe mitten in der Nacht. Ergänzt gehört das um einen E-Mail-Schutz, der Anhänge und Links vor der Zustellung prüft – bei 78 Prozent Angriffen über E-Mail-Anhänge ist das die wirksamste einzelne Filterstufe.
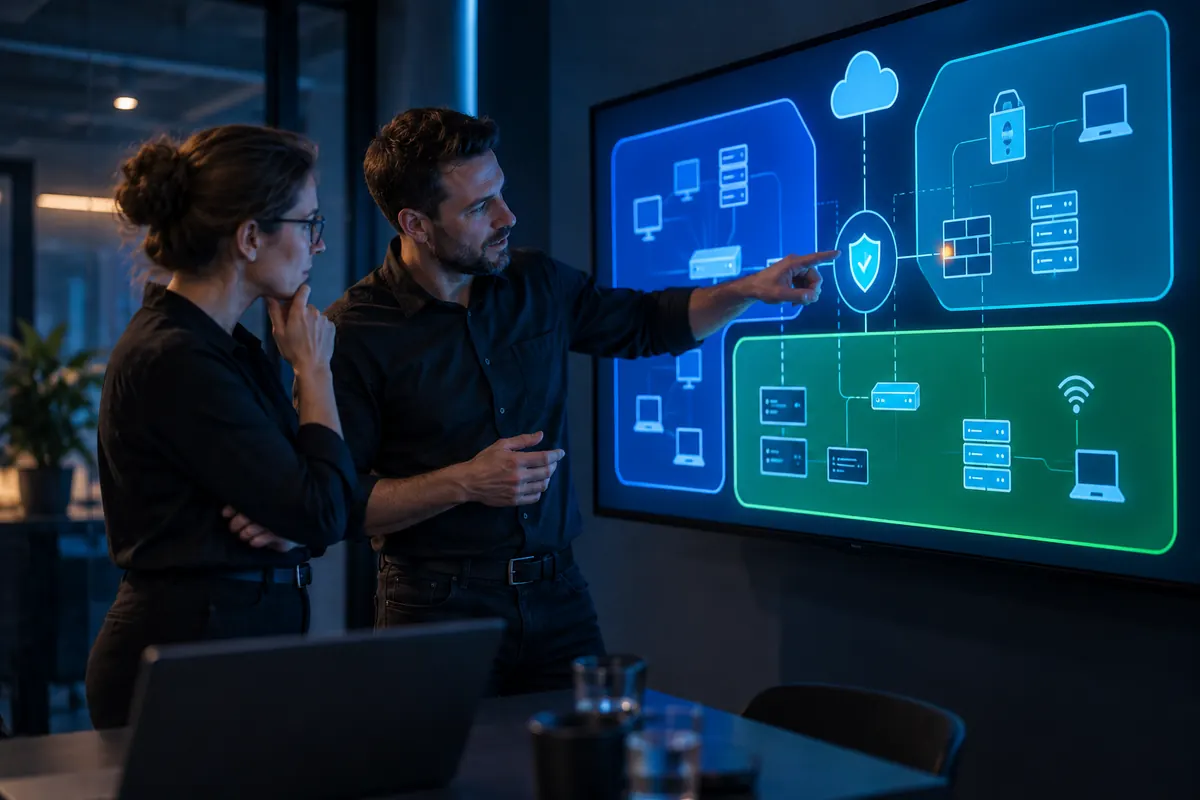
Ransomware richtet genau so viel Schaden an, wie das übernommene Konto Rechte hat. Zwei Prinzipien begrenzen den Radius: Erstens Least Privilege – jeder Zugang bekommt nur das Nötigste, Administratoren arbeiten im Alltag mit einem normalen Konto. Zweitens Segmentierung – Server, Arbeitsplätze, Produktion und Gäste-WLAN liegen in getrennten Netzbereichen, zwischen denen die Firewall nur erlaubt, was gebraucht wird. Was in Segment A passiert, springt so nicht automatisch nach B über. Passende Firewall-Lösungen setzen genau das um.
Technik filtert viel, aber nicht alles – und der letzte Klick passiert am Schreibtisch. Der Aufwand für gute Angriffsmails ist mit KI-Werkzeugen drastisch gesunken: Holprige Rechtschreibung als Erkennungsmerkmal hat ausgedient. Kurze, regelmäßige Schulungen wirken deutlich besser als eine jährliche Pflichtveranstaltung, idealerweise ergänzt um simulierte Testmails. Entscheidend ist die Meldekultur: Wer einen Fehlklick sofort meldet, verschafft der IT wertvolle Minuten – das gelingt nur ohne Schuldzuweisung. Welche Warnsignale Ihr Team kennen sollte, erklärt unser Glossar-Eintrag zu Phishing.
Wer im Ernstfall erst zu überlegen beginnt, verliert die wichtigsten Stunden. Ein knapper Notfallplan auf zwei Seiten reicht: Wer entscheidet, wer informiert Kunden und Behörden, welche Systeme werden zuerst wiederhergestellt, welche Kontaktdaten braucht man – und zwar ausgedruckt, weil E-Mail und Telefonliste im Ernstfall verschlüsselt sein können. Legen Sie fest, wie lange ein Ausfall maximal dauern darf und wie viel Datenverlust vertretbar ist. Einmal jährlich durchgespielt, zeigt der Plan seine Lücken, bevor es ernst wird.
Ist es passiert, gilt eine klare Reihenfolge:
Das österreichische Netz- und Informationssystemsicherheitsgesetz 2026 wurde am 23. Dezember 2025 kundgemacht und tritt am 1. Oktober 2026 vollumfänglich in Kraft. Direkt betroffen sind dann rund 4.000 Unternehmen und Einrichtungen ab mittlerer Größe in 18 Sektoren; registriert werden muss bis 31. Dezember 2026, und der Strafrahmen reicht bis 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes. Auch Unternehmen, die nicht direkt unter das Gesetz fallen, spüren es über die Lieferkette: Wer für einen betroffenen Kunden arbeitet, wird künftig nach seinem Sicherheitsniveau gefragt. Die sieben Maßnahmen oben sind genau die Basis, die dabei nachgewiesen werden muss. Einen Überblick über passende Schutzmaßnahmen gibt der Bereich Sicherheit & Schutz.
Professionell & persönlich

Ob Server-Lösung für Kleinunternehmen oder komplexe Netzwerkinfrastruktur. Wir liefern die passende Technik.

Wir bieten professionelle WLAN-Lösungen, Videoüberwachung sowie Telefonanlagen für kleine Firmen.

Mit Office 365 für Unternehmen und sicheren Cloud-Diensten ermöglichen wir ortsunabhängiges Arbeiten uvm.

Wir betreuen Ihre IT jeden Tag, machen Updates, beheben Fehler und sorgen dafür, dass alles läuft. Rund um die Uhr.
Ransomware-Schutz entsteht nicht aus einem einzelnen Produkt, sondern aus sieben aufeinander abgestimmten Bausteinen: getrenntes Backup, aktuelle Systeme, Multi-Faktor-Authentifizierung, verhaltensbasierter Endpoint-Schutz, begrenzte Rechte, geschulte Mitarbeiter und ein geprobter Notfallplan. Wer diese Punkte einmal sauber aufsetzt und laufend pflegt, senkt sein Risiko drastisch – und erfüllt gleichzeitig die Anforderungen, die ab Oktober 2026 über das NISG 2026 auf immer mehr Unternehmen zukommen. Der pragmatische Einstieg ist eine ehrliche Bestandsaufnahme: Welche der sieben Maßnahmen sind heute wirklich umgesetzt, nicht nur vorgesehen?
Passende Leistung von A.S.E. IT: Wir prüfen Backup, Patchstand, Zugänge und Netzwerk Ihres Unternehmens, schließen die Lücken und überwachen den Schutz laufend – persönlich betreut, mit festem Ansprechpartner in Wien. → Sicherheit & Schutz ansehen · Kostenlose Erstberatung anfragen
Antworten auf Ihre Fragen zum Ransomware-Schutz
Einen einzelnen besten Schutz gibt es nicht – wirksam ist die Kombination. Die größte Hebelwirkung haben ein getestetes Offline-Backup nach der 3-2-1-Regel, automatisiertes Patchmanagement und Multi-Faktor-Authentifizierung für alle Fernzugriffe. Diese drei Maßnahmen verhindern oder entschärfen den Großteil der Angriffe auf KMU.
Behörden und Sicherheitsexperten raten davon ab. Eine Zahlung garantiert weder einen funktionierenden Entschlüsselungsschlüssel noch, dass gestohlene Daten gelöscht werden. Zudem finanziert sie weitere Angriffe und macht das Unternehmen als zahlungsbereites Ziel für Wiederholungstäter attraktiv. Der bessere Weg ist ein belastbares, getrenntes Backup.
Nur, wenn es die Angreifer nicht erreichen. Ransomware verschlüsselt gezielt auch verbundene Netzlaufwerke und Backup-Server. Erst eine offline oder unveränderbar gespeicherte Kopie außer Haus schützt zuverlässig – und auch die hilft nur, wenn die Wiederherstellung regelmäßig getestet und die Dauer bekannt ist.
Ja. Laut Cybercrime-Report 2024 richtete sich mehr als ein Drittel der in Österreich angezeigten Ransomware-Fälle gegen Unternehmen, quer durch alle Größen. Da die meisten Angriffe automatisiert nach erreichbaren, schlecht geschützten Systemen suchen, sind kleine Betriebe genauso im Visier wie große.
